Par une délibération du 21 juillet 2026, rendue publique le 3 septembre, la formation restreinte de la CNIL a prononcé une amende de 500 000 euros contre l’Hôpital privé de la Loire pour manquement aux articles 32 et 34 du RGPD. Trois injonctions assorties d’une astreinte de 1 000 euros par jour de retard l’accompagnent.
CNIL, formation restreinte, délibération n° SAN-2026-009 du 21 juillet 2026, publiée le 3 septembre 2026. Amende de 500 000 euros. Trois injonctions sous astreinte de 1 000 euros par jour de retard : journalisation et analyse proactive des journaux sous trois mois ; mise à jour de la politique d’habilitations au regard de l’équipe de soins sous quinze mois ; accès de l’éditeur du logiciel soumis à autorisation préalable sous trois mois. Publication nominative pendant deux ans. Décision susceptible de recours.
01 Ce que l’attaquant a emporté, et ce qu’il n’a pas emporté
La fuite porte d’abord sur des données d’identité, non sur des données médicales, et cette précision commande l’analyse du risque autant que celle de la sanction.
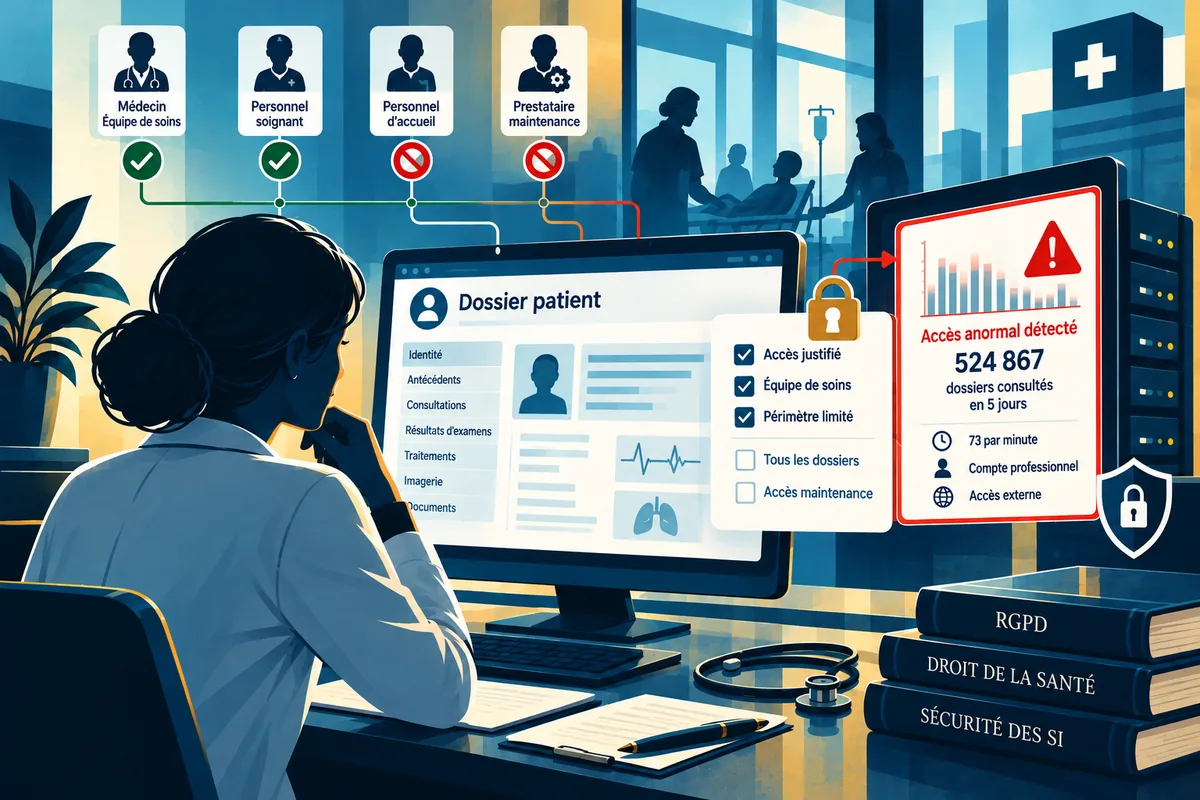
L’extraction a porté sur 524 867 fiches patients entre le 26 juin et le 1er juillet 2025 : état civil, numéro de sécurité sociale, coordonnées postales et électroniques, numéro d’identifiant permanent. Parmi elles, 46 185 comportaient le recto d’une carte nationale d’identité, 43 seulement comportaient des données de santé, et 202 246 comportaient les données du tiers de confiance désigné par le patient — lien de parenté, nom, prénom, numéro de téléphone.
L’établissement n’a pas détecté la violation. Elle a été révélée le 1er juillet 2025 par un praticien libéral qui ne parvenait plus à se connecter au dossier patient informatisé. La notification à la CNIL est intervenue le 4 juillet ; neuf plaintes de personnes concernées ont suivi.
02 Vérifier l’identité ne dit rien du périmètre de l’accès
Renforcer la connexion ne corrige pas un périmètre d’accès excessif : les deux questions sont distinctes, et la décision les traite séparément.
Environ 450 utilisateurs externes — des praticiens libéraux rattachés à l’établissement — se connectaient au dossier patient informatisé directement par internet, avec un identifiant et un mot de passe, sans réseau privé virtuel ni authentification multifacteur. La version du logiciel utilisée offrait pourtant cette dernière fonctionnalité. L’attaquant s’est connecté le 26 juin 2025 avec les identifiants du compte d’un médecin libéral.
L’authentification vérifie qui se connecte ; l’habilitation détermine ce que cette identité permet de consulter ou de modifier. La question utile pour un établissement se formule donc ainsi : si ce compte était compromis, jusqu’où mènerait-il ? Elle conduit à examiner les droits réellement accordés, y compris lorsque leur titulaire est un professionnel connu et régulièrement autorisé.
La réponse à l’incident a elle-même été retenue comme un manquement. Pour couper l’accès, l’hôpital a remplacé les mots de passe de tous les utilisateurs externes par un même mot de passe temporaire, communiqué au président de la commission médicale d’établissement à charge pour lui de le retransmettre. Chaque praticien pouvait ainsi se connecter au compte d’un confrère. L’hôpital fait valoir l’urgence, la continuité des soins et l’impossibilité technique d’une réinitialisation individuelle automatisée ; la CNIL retient que la confidentialité des mots de passe n’était pas garantie. L’enseignement porte sur la préparation : une procédure de réinitialisation de masse se conçoit avant la crise, pas pendant.
03 Appartenir au corps médical n’ouvre pas tous les dossiers
Le défaut central n’est pas l’intrusion : c’est ce que l’intrusion a permis d’atteindre.
L’hôpital disposait d’une matrice d’habilitations distinguant les profils et les modules du logiciel. Le défaut tenait à l’absence de cloisonnement des dossiers : dans les modules autorisés, un praticien accédait aux données de l’ensemble des patients, qu’il participe ou non à leur prise en charge.
La CNIL rattache l’exigence à la notion d’équipe de soins, telle que la définissent les articles L. 1110-4 et L. 1110-12 du code de la santé publique : le secret couvre l’ensemble des informations venues à la connaissance des professionnels, et l’équipe de soins se compose de ceux qui participent directement, au profit d’un même patient, à un acte ou à sa coordination. Le personnel d’accueil et un médecin n’ont pas besoin des mêmes informations ; deux médecins n’ont pas nécessairement besoin des mêmes dossiers.
Les situations d’urgence appellent une extension temporaire des droits, au moyen d’un dispositif dit de bris de glace. Ce mécanisme organise une exception tracée et contrôlée ; il ne justifie pas l’ouverture permanente des dossiers à tous.
Les limites du logiciel ne sont pas un fait exonératoire. La CNIL le dit expressément : le responsable du traitement se doit de choisir un outil à jour de l’état de l’art et présentant des garanties de sécurité suffisantes. Le choix et le renouvellement de la solution font donc partie des décisions contrôlées.
04 Des journaux conservés ne sont pas des journaux surveillés
Garder la trace d’un accès et repérer assez tôt un accès anormal sont deux fonctions distinctes, et la seconde manquait.
L’établissement disposait d’équipements de sécurité et d’un centre d’opérations de sécurité, et enregistrait les actions effectuées dans le dossier patient informatisé. Ces traces applicatives ne faisaient l’objet ni d’une analyse automatisée ni d’un contrôle régulier : elles étaient exploitées à la demande.
L’analyse menée après coup a pourtant identifié des signes manifestes. Une phase de reconnaissance manuelle d’environ douze heures, au cours de laquelle l’attaquant a lancé 665 requêtes pour comprendre l’arborescence du site. Puis une phase d’extraction automatique de cinq jours, soit une moyenne de 73 fiches de patients consultées par minute — un rythme incompatible avec une activité humaine.
La surveillance doit donc porter sur l’activité dans l’application, et pas seulement sur la charge globale du réseau. L’enseignement suivant est organisationnel : une alerte suppose un destinataire, un délai de traitement et une réponse praticable — vérifier l’activité avec l’utilisateur, suspendre une session, restreindre un accès. Ces réponses se préparent en tenant compte de la continuité des soins, faute de quoi elles s’improvisent au pire moment.
05 La maintenance ne justifie pas un accès permanent
Un prestataire peut avoir besoin d’accéder aux données sans avoir besoin d’y accéder à tout moment et de sa seule initiative.
Les salariés de l’éditeur du logiciel pouvaient ouvrir le dossier patient informatisé pour des opérations de maintenance, sans autorisation préalable de l’hôpital. La CNIL juge que ces droits dépassaient les nécessités de la mission. Le recours à un serveur intermédiaire sécurisé, dit bastion, sécurise le chemin d’accès et trace les actions, mais ne soumet pas l’intervention à l’accord de l’établissement. D’où l’injonction de mettre en place des mesures techniques bloquant l’accès tant que cette autorisation n’a pas été donnée.
La distinction se traduit dans les relations avec les prestataires : quelles opérations supposent réellement l’accès aux données, qui les autorise, pour quelle durée, et comment elles sont retracées. Les engagements contractuels valent ce que les possibilités techniques de l’outil permettent d’en vérifier.
06 Informer les patients ne couvre pas toutes les personnes concernées
Un dossier contient les données de plusieurs personnes, et le manquement retenu au titre de l’article 34 ne porte pas sur les patients.
L’information adressée aux patients a été jugée conforme. Le manquement concerne les personnes désignées comme tiers de confiance, dont les données avaient également été extraites et qui n’ont reçu aucune information directe. Leurs nom, prénom, numéro de téléphone et lien de parenté avec un patient peuvent servir à rendre crédible une tentative d’hameçonnage.
Un communiqué sur le site de l’établissement ne tient pas lieu d’information. La communication aux personnes concernées s’effectue par principe de manière directe, et la CNIL relève que ces personnes, n’ayant pas été prises en charge par l’hôpital, avaient d’autant moins de raison de consulter spontanément ce site.
L’article 34 du RGPD impose cette communication dans les meilleurs délais lorsque la violation est susceptible d’engendrer un risque élevé, sous réserve des exceptions qu’il prévoit, et elle doit exposer la nature de la violation, ses conséquences probables, les mesures prises et le point de contact utile. La notification à la CNIL, prévue à l’article 33, et l’information des personnes sont deux démarches distinctes. Déterminer qui doit être informé suppose donc de recenser toutes les catégories de personnes présentes dans le dossier, au-delà de celle à son nom.
L’obligation de sécurité de l’article 32 est une obligation de moyens : la survenance d’une violation ne suffit pas, à elle seule, à caractériser un manquement, et les mesures ne sont pas tenues d’éliminer tout risque. L’analyse porte sur l’adéquation des mesures aux risques et sur leur mise en œuvre effective. La décision est par ailleurs susceptible de recours devant le Conseil d’État.
07 Le point qui engage la gouvernance
Le défaut sanctionné avait été identifié cinq ans plus tôt par l’établissement lui-même.
L’analyse d’impact réalisée en 2021 désignait l’absence de cloisonnement des dossiers comme la principale menace permettant un accès illégitime, en cas de piratage externe, de malveillance interne ou d’erreur humaine. Elle qualifiait la gravité du risque de maximale — mais en jugeait la vraisemblance limitée. Les mesures n’ont pas suivi.
C’est là que se situe l’enseignement le plus transposable, et il est d’ordre probatoire autant que technique. Une analyse d’impact qui identifie un risque sans qu’une décision suive devient, le jour de la violation, la pièce la plus défavorable du dossier : elle établit la connaissance du défaut. Relier chaque risque identifié à un responsable, des moyens, une échéance et un contrôle d’efficacité produit l’effet inverse.
La démarche intéresse au-delà des établissements de santé. Les règles propres à l’équipe de soins ne se transposent pas telles quelles, mais toute organisation détenant des dossiers sensibles peut reprendre les trois mêmes questions : le besoin d’en connaître, la maîtrise des interventions externes, la capacité à repérer un usage inhabituel.
- le périmètre réel ouvert par chaque profil d’habilitation, et non le périmètre théorique de la matrice ;
- l’existence d’un cloisonnement par équipe de soins et d’un dispositif de bris de glace tracé ;
- l’analyse des journaux applicatifs, son automatisation, son destinataire et son délai de traitement ;
- les droits d’accès des prestataires, leur déclenchement sur autorisation et leur traçabilité ;
- la procédure de réinitialisation de masse des accès, testée avant la crise ;
- les catégories de personnes présentes dans les dossiers, au-delà de la personne concernée au premier chef ;
- le suivi des risques identifiés par l’analyse d’impact : responsable, moyens, échéance, contrôle.
Un compte légitime ne devrait ouvrir que les dossiers des patients effectivement pris en charge par son titulaire. L’authentification et l’habilitation répondent à deux questions différentes, et renforcer la première ne corrige pas la seconde.
Conserver des journaux ne vaut pas les surveiller ; un accès de maintenance ne vaut pas un accès permanent ; et informer les patients ne couvre pas les autres personnes dont les données figurent dans leur dossier. Les limites du logiciel ne déchargent pas le responsable du traitement.
Références
- France — CNIL, formation restreinte, délibération n° SAN-2026-009 du 21 juillet 2026, publiée le 3 septembre 2026 : texte intégral. Les éléments chiffrés et les citations de cette page en sont tirés. Décision susceptible de recours ; analyse faite sans préjuger des suites.
- France — CNIL, présentation de la sanction, 3 septembre 2026.
- France — CNIL, mesures de sécurité et de confidentialité pour l’accès au dossier patient informatisé, 9 février 2024 : authentification, habilitations par équipe de soins, journalisation.
- France — Code de la santé publique, article L. 1110-4 : secret des informations concernant la personne prise en charge.
- France — Code de la santé publique, article L. 1110-12 : définition de l’équipe de soins.
- Union européenne — Règlement (UE) 2016/679, articles 32, 33 et 34 : sécurité du traitement, notification à l’autorité de contrôle, communication à la personne concernée.
Délibération et textes consultés dans leur rédaction en vigueur le 8 octobre 2026. Le nom de l’éditeur du logiciel, qui figure dans la décision, n’est pas repris ici : il n’ajoute rien à la démonstration.
Accès aux données, habilitations, réponse à une violation
L’intervention peut porter sur la revue d’une politique d’habilitations, l’encadrement contractuel et technique des accès prestataires, la préparation des procédures de crise, la qualification d’une violation et le périmètre des personnes à informer, ainsi que la défense devant la CNIL et le recours contre une sanction.
Fatima Ghilassene, avocate au barreau de Lille, FG Avocat — pratique orientée vers le droit du numérique.