Médiathèque
Médiathèque du droit du numérique
Comprendre les règles qui encadrent les transformations numériques.
La Médiathèque FG Avocat rassemble des guides, décryptages, infographies et ressources pédagogiques consacrés au droit du numérique : intelligence artificielle, données personnelles, cybersécurité, plateformes, algorithmes, droits fondamentaux et impacts humains des technologies.
Comprendre le droit du numérique
Un droit transversal en constante évolution
Pourquoi parle-t-on de droit du numérique ? Est-ce une branche autonome ? Comment s’articulent droit civil, droit pénal, droit du travail, propriété intellectuelle, droits fondamentaux et nouvelles réglementations européennes ?
Comprendre la responsabilité numérique
Qui répond de quoi lorsque la technologie est en cause
Concepteur, fournisseur, déployeur, plateforme, employeur, administration : comment les obligations et les responsabilités se répartissent-elles ? Que peut-on organiser avant l’incident, et quels leviers restent ouverts à la personne concernée ?
Explorer les ressources
Trois entrées
Les ressources suivent le cycle des technologies. Les organisations les conçoivent, les développent et les commercialisent ; les indépendants et les personnes physiques participent également à ce cycle, à différents titres : prestataires indépendants, salariés, clients ou usagers. Selon leur rôle, ils contribuent à la mise en œuvre des technologies ou en supportent les effets. Une même règle ne s’aborde donc pas de la même façon selon la place que l’on occupe. Certaines rubriques figurent ainsi dans plusieurs colonnes.
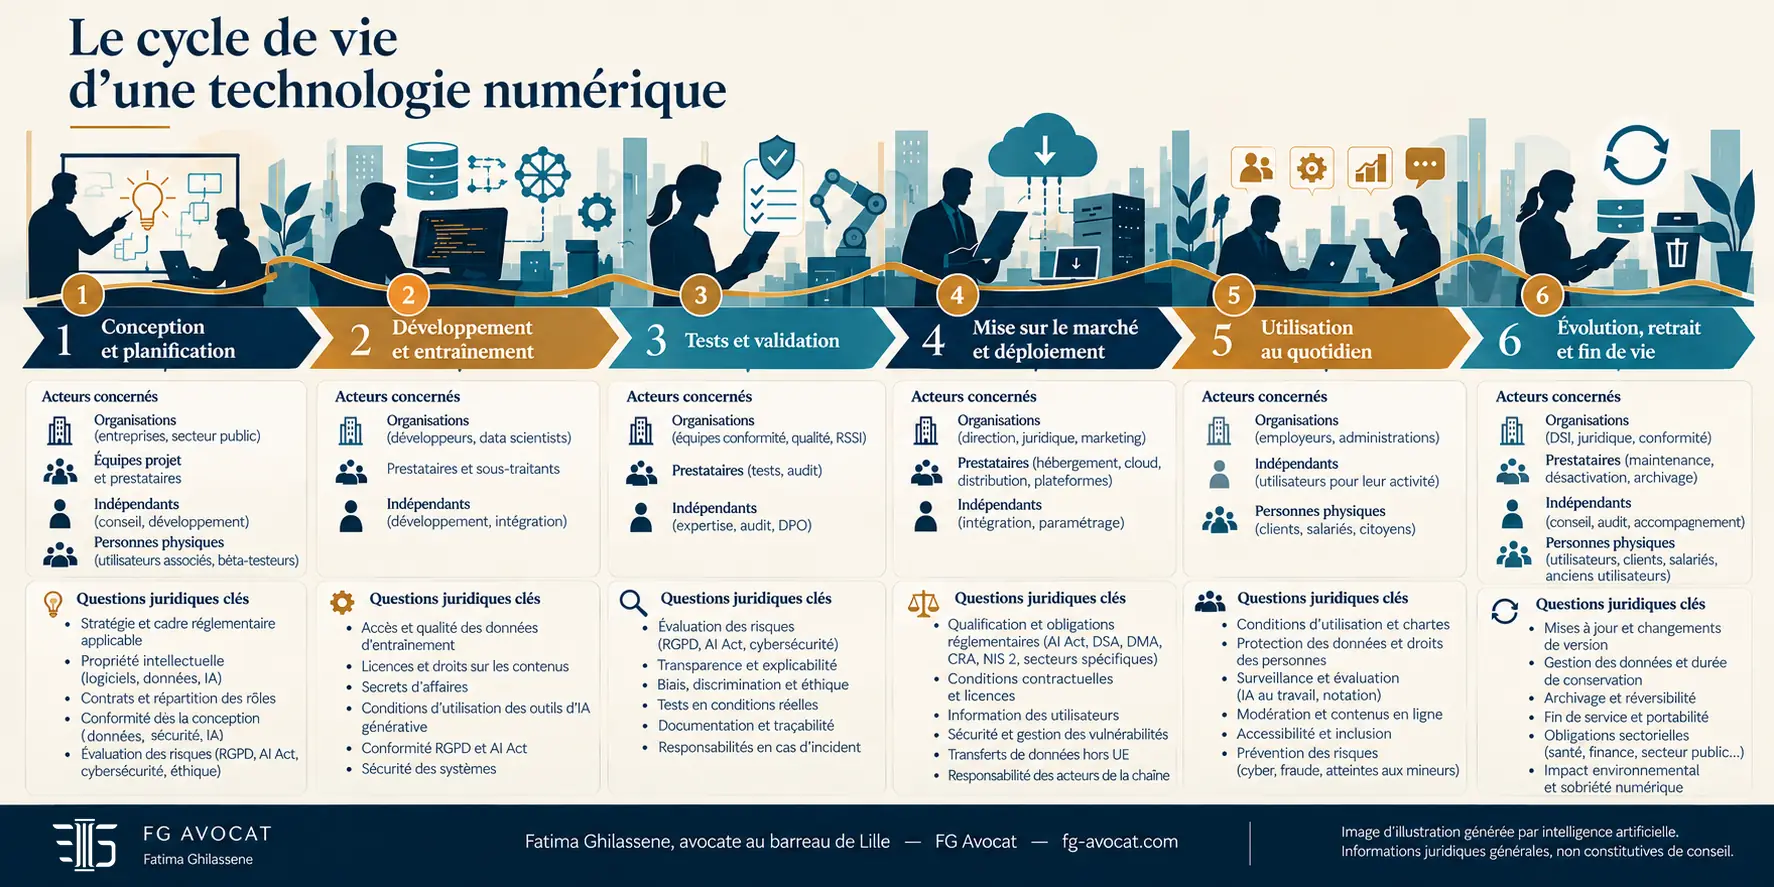
Lire le détail des six étapes
1. Conception et planification
Acteurs concernés — organisations (entreprises, secteur public) ; équipes projet et prestataires ; indépendants (conseil, développement) ; personnes physiques (utilisateurs associés, bêta-testeurs).
Questions juridiques — stratégie et cadre réglementaire applicable ; propriété intellectuelle sur les logiciels, les données et les modèles ; contrats et répartition des rôles ; conformité dès la conception — données, sécurité, intelligence artificielle —, dont la protection des données dès la conception, seule à constituer une obligation (article 25 du RGPD) ; évaluation des risques au regard du règlement général sur la protection des données (RGPD), du règlement européen sur l’intelligence artificielle (AI Act), de la cybersécurité et de l’éthique.
2. Développement et entraînement
Acteurs concernés — organisations (développeurs, scientifiques des données) ; prestataires et sous-traitants ; indépendants (développement, intégration).
Questions juridiques — accès et qualité des données d’entraînement ; licences et droits sur les contenus ; secrets d’affaires ; conditions d’utilisation des outils d’intelligence artificielle générative ; conformité au RGPD et à l’AI Act ; sécurité des systèmes.
3. Tests et validation
Acteurs concernés — organisations (équipes conformité, qualité, sécurité des systèmes d’information) ; prestataires (tests, audit) ; indépendants (expertise, audit, délégué à la protection des données).
Questions juridiques — évaluation des risques ; transparence et explicabilité ; biais, discrimination et éthique ; tests en conditions réelles ; documentation et traçabilité ; responsabilités en cas d’incident.
4. Mise sur le marché et déploiement
Acteurs concernés — organisations (direction, juridique, marketing) ; prestataires (hébergement, informatique en nuage, distribution, plateformes) ; indépendants (intégration, paramétrage).
Questions juridiques — qualification et obligations réglementaires — AI Act, règlement sur les services numériques (DSA), règlement sur les marchés numériques (DMA), règlement sur la cyberrésilience (CRA), directive NIS 2, régimes sectoriels ; conditions contractuelles et licences ; information des utilisateurs ; sécurité et gestion des vulnérabilités ; transferts de données hors Union européenne ; responsabilité des acteurs de la chaîne.
5. Utilisation au quotidien
Acteurs concernés — organisations (employeurs, administrations) ; indépendants (utilisateurs pour leur propre activité) ; personnes physiques (clients, salariés, citoyens).
Questions juridiques — conditions d’utilisation et chartes ; protection des données et droits des personnes ; surveillance et évaluation, notamment l’intelligence artificielle au travail et la notation ; modération et contenus en ligne ; accessibilité et inclusion ; prévention des risques (cybersécurité, fraude, atteintes subies par des mineurs).
6. Évolution, retrait et fin de vie
Acteurs concernés — organisations (direction des systèmes d’information, juridique, conformité) ; prestataires (maintenance, désactivation, archivage) ; indépendants (conseil, audit, accompagnement) ; personnes physiques (utilisateurs, clients, salariés, anciens utilisateurs).
Questions juridiques — mises à jour et changements de version ; gestion des données et durée de conservation ; archivage et réversibilité ; fin de service et portabilité ; obligations sectorielles (santé, finance, secteur public) ; impact environnemental et sobriété numérique.
Organisations
Fondateurs, éditeurs, plateformes, directions juridiques et acheteurs publics.
Indépendants
Freelances, créateurs et prestataires.
Personnes physiques
Particuliers, familles et usagers face à une administration, un employeur ou une plateforme.